Domain efbt.de kaufen?
Wir ziehen mit dem Projekt
efbt.de um.
Sind Sie am Kauf der Domain
efbt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain efbt.de kaufen?
Welches SSL Zertifikat für Online Shop?
Welches SSL Zertifikat für Online Shop? Bei der Auswahl eines SSL-Zertifikats für einen Online-Shop ist es wichtig, ein Zertifikat mit einer hohen Verschlüsselungsstärke zu wählen, um die Sicherheit der Kundendaten zu gewährleisten. Ein Extended Validation (EV) SSL-Zertifikat bietet zusätzliche Sicherheit, da es die Identität des Unternehmens überprüft und in der Adressleiste des Browsers angezeigt wird. Ein Wildcard SSL-Zertifikat ist ideal, wenn der Online-Shop mehrere Subdomains hat, da es alle Subdomains mit nur einem Zertifikat absichert. Es ist auch ratsam, ein Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle zu erwerben, um das Vertrauen der Kunden zu stärken. **
Wie installiere ich ein SSL-Zertifikat auf meiner Webseite?
Um ein SSL-Zertifikat auf deiner Webseite zu installieren, musst du zunächst das Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle erwerben. Anschließend musst du das Zertifikat auf deinem Webserver installieren, indem du die entsprechenden Konfigurationseinstellungen anpasst. Nach der Installation solltest du sicherstellen, dass deine Webseite über HTTPS erreichbar ist und das SSL-Zertifikat ordnungsgemäß funktioniert. **

Ähnliche Suchbegriffe für Offen
Top-Angebote
Produkte zum Begriff Offen:
-
Damm, Sigrid: Alle Wege offenAlle Wege offen , Essays , Kühlplatten > Kühlerkomponenten , Erscheinungsjahr: 20230515, Produktform: Leinen, Autoren: Damm, Sigrid, Seitenzahl/Blattzahl: 343, Keyword: Angela Krauß; Briefe; Bücher Neuerscheinungen; Caroline von Schlegel-Schelling; Christiane von Goethe; Cornelia Goethe; Die schönsten Liebesgedichte; Franz Führmann; Frauenporträt; Friedrich Schiller; Geschenk für Frauen; Geschenk für Freundin; Goethes letzte Reise; Heinrich Detering; IT 4975; IT4975; Johann Wolfgang von Goethe; Lenz; Neuerscheinungen; Romantik; Rückblick; Weimar; Weimarer Klassik; aktuelles Buch; insel taschenbuch 4975; neues Buch, Fachschema: Literaturwissenschaft~Gedicht / Lyrik~Lyrik~Drama - Dramatiker~Schauspiel~Romantik (Epoche) - Frühromantik ~Spätromantik~Sturm und Drang, Fachkategorie: Literaturwissenschaft: Lyrik und Dichter~Literaturwissenschaft: Dramen und Dramatiker, Style: Klassizismus~Romantik~Sturm und Drang, Thema: Auseinandersetzen, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Literarische Essays, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Insel Verlag GmbH, Verlag: Insel Verlag GmbH, Verlag: Insel Verlag Anton Kippenberg GmbH & Co. KG, Länge: 192, Breite: 123, Höhe: 32, Gewicht: 390, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Alternatives Format EAN: 9783458776666, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 280594020,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Offen verschlossen offen, Belletristik von Jehuda AmichaiJehuda Amichai gilt als die poetische Stimme Israels. 1924 in Würzburg in eine fromme jüdische Familie hineingeboren, floh er 1935 ins damalige Palästina. Die Familie liess sich in Jerusalem nieder. Der Lebensweg von Jehuda Amichai bildet die Grundmotive seines Werkes: der Dialog mit der jüdischen Tradition, die traumatische Erfahrung des Nationalsozialismus, seine doppelte Identität als Jude und Deutscher, sein Leben zwischen dem Deutschen und Hebräischen, die Stadt Jerusalem sowie die Geschichte und Gegenwart Israels. Seine Gedichte und Erzählungen sind von unmittelbarer Anschauung geprägt und von nachhaltiger Reflexion, den gegenwärtigen Momenten, in die die Vergangenheit einbricht: „Als ich ein Kind war“, heisst es im ersten Gedicht, „standen Gräser und Masten an der Küste und wenn ich dort lag, unterschied ich zwischen ihnen nicht denn alle fuhren sie hinauf in den Himmel über mir. Bei mir waren nur die Worte meiner Mutter wie eine Scheibe Brot in raschelndem Papier und ich wusste nicht, wann mein Vater zurückkommt denn jenseits der Lichtung lag noch ein Wald“. Jehuda Amichai, dessen Bücher in über vierzig Sprachen der Welt übersetzt und die oft vertont wurden, starb im September 2000 in Jerusalem. Nach dem 1998 im Suhrkamp Verlag erschienenen Band „Zeit stellt Offen, verschlossen, offen“ wird erstmals das Gesamtwerk des Dichters in einer Auswahl auf Hebräisch und Deutsch vorgestellt.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
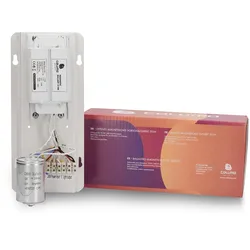
Caluma Magn. Vorschaltgerät offen 315 W - 315 (offen)Caluma Magnetisches Vorschaltgerät offen 315 WGeeignet für 315 W HPS & MH-Lampen. Das Gerät ist sehr leise und verfügt über einen Überspannungsschutz. Eine Strecke von bis zu 25 Meter kann bis zum Leuchtmittel überbrückt werden.17,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Ist der Ploudos Server 247 offen?
Ja, der Ploudos Server ist rund um die Uhr geöffnet und steht Spielern zur Verfügung. **
-
Wie erstelle ich ein SSL-Zertifikat für meine Website? Wo kann ich ein kostenloses SSL-Zertifikat für meine Webseite erhalten?
Ein SSL-Zertifikat für deine Website kannst du bei verschiedenen Zertifizierungsstellen kaufen oder auch kostenlos von Anbietern wie Let's Encrypt erhalten. Um ein SSL-Zertifikat zu erstellen, musst du einen CSR (Certificate Signing Request) generieren, diesen bei der Zertifizierungsstelle einreichen und das Zertifikat auf deinem Server installieren. Stelle sicher, dass deine Website nach der Installation des SSL-Zertifikats über HTTPS erreichbar ist. **
-
Wie bekomme ich ein SSL-Zertifikat für eine Domain und alle Ports?
Um ein SSL-Zertifikat für eine Domain und alle Ports zu erhalten, musst du zuerst ein Zertifikat bei einer Zertifizierungsstelle (CA) beantragen. Du kannst entweder ein kostenpflichtiges Zertifikat erwerben oder ein kostenloses Zertifikat von einer CA wie Let's Encrypt erhalten. Sobald du das Zertifikat erhalten hast, musst du es auf deinem Server installieren und konfigurieren, um es für alle Ports zu verwenden. **
-
Welche E-Mail wurde beim Online-Shop falsch angegeben?
Es tut mir leid, aber ich habe keinen Zugriff auf die Informationen zu deiner Frage. Du müsstest dich direkt an den Online-Shop wenden, um herauszufinden, welche E-Mail falsch angegeben wurde. **
Wie kann ich einen Homelab-Server mit einem SSL-Zertifikat ausstatten?
Um einen Homelab-Server mit einem SSL-Zertifikat auszustatten, musst du zuerst ein Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle (CA) erwerben oder ein selbstsigniertes Zertifikat erstellen. Dann musst du das Zertifikat auf deinem Server installieren und die entsprechenden Konfigurationen vornehmen, um den Server über HTTPS zu betreiben. Schließlich musst du sicherstellen, dass dein DNS-Eintrag auf die richtige IP-Adresse verweist und dass dein Router oder Firewall den HTTPS-Verkehr auf den Server weiterleitet. **
Ist die Online-Bestellung offen?
Das hängt von der spezifischen Website oder dem Online-Shop ab, bei dem du bestellen möchtest. Viele Online-Shops sind rund um die Uhr geöffnet und ermöglichen Bestellungen zu jeder Tages- und Nachtzeit. Es gibt jedoch auch einige Geschäfte, die bestimmte Öffnungszeiten für ihre Online-Bestellungen haben. Es ist am besten, die Website des jeweiligen Shops zu besuchen, um herauszufinden, ob die Online-Bestellung offen ist. **
Top-Angebote
Produkte zum Begriff Offen:
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Damm, Sigrid: Alle Wege offenAlle Wege offen , Essays , Kühlplatten > Kühlerkomponenten , Erscheinungsjahr: 20230515, Produktform: Leinen, Autoren: Damm, Sigrid, Seitenzahl/Blattzahl: 343, Keyword: Angela Krauß; Briefe; Bücher Neuerscheinungen; Caroline von Schlegel-Schelling; Christiane von Goethe; Cornelia Goethe; Die schönsten Liebesgedichte; Franz Führmann; Frauenporträt; Friedrich Schiller; Geschenk für Frauen; Geschenk für Freundin; Goethes letzte Reise; Heinrich Detering; IT 4975; IT4975; Johann Wolfgang von Goethe; Lenz; Neuerscheinungen; Romantik; Rückblick; Weimar; Weimarer Klassik; aktuelles Buch; insel taschenbuch 4975; neues Buch, Fachschema: Literaturwissenschaft~Gedicht / Lyrik~Lyrik~Drama - Dramatiker~Schauspiel~Romantik (Epoche) - Frühromantik ~Spätromantik~Sturm und Drang, Fachkategorie: Literaturwissenschaft: Lyrik und Dichter~Literaturwissenschaft: Dramen und Dramatiker, Style: Klassizismus~Romantik~Sturm und Drang, Thema: Auseinandersetzen, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Literarische Essays, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Insel Verlag GmbH, Verlag: Insel Verlag GmbH, Verlag: Insel Verlag Anton Kippenberg GmbH & Co. KG, Länge: 192, Breite: 123, Höhe: 32, Gewicht: 390, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Alternatives Format EAN: 9783458776666, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 280594020,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Offen verschlossen offen, Belletristik von Jehuda AmichaiJehuda Amichai gilt als die poetische Stimme Israels. 1924 in Würzburg in eine fromme jüdische Familie hineingeboren, floh er 1935 ins damalige Palästina. Die Familie liess sich in Jerusalem nieder. Der Lebensweg von Jehuda Amichai bildet die Grundmotive seines Werkes: der Dialog mit der jüdischen Tradition, die traumatische Erfahrung des Nationalsozialismus, seine doppelte Identität als Jude und Deutscher, sein Leben zwischen dem Deutschen und Hebräischen, die Stadt Jerusalem sowie die Geschichte und Gegenwart Israels. Seine Gedichte und Erzählungen sind von unmittelbarer Anschauung geprägt und von nachhaltiger Reflexion, den gegenwärtigen Momenten, in die die Vergangenheit einbricht: „Als ich ein Kind war“, heisst es im ersten Gedicht, „standen Gräser und Masten an der Küste und wenn ich dort lag, unterschied ich zwischen ihnen nicht denn alle fuhren sie hinauf in den Himmel über mir. Bei mir waren nur die Worte meiner Mutter wie eine Scheibe Brot in raschelndem Papier und ich wusste nicht, wann mein Vater zurückkommt denn jenseits der Lichtung lag noch ein Wald“. Jehuda Amichai, dessen Bücher in über vierzig Sprachen der Welt übersetzt und die oft vertont wurden, starb im September 2000 in Jerusalem. Nach dem 1998 im Suhrkamp Verlag erschienenen Band „Zeit stellt Offen, verschlossen, offen“ wird erstmals das Gesamtwerk des Dichters in einer Auswahl auf Hebräisch und Deutsch vorgestellt.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welches SSL Zertifikat für Online Shop?
Welches SSL Zertifikat für Online Shop? Bei der Auswahl eines SSL-Zertifikats für einen Online-Shop ist es wichtig, ein Zertifikat mit einer hohen Verschlüsselungsstärke zu wählen, um die Sicherheit der Kundendaten zu gewährleisten. Ein Extended Validation (EV) SSL-Zertifikat bietet zusätzliche Sicherheit, da es die Identität des Unternehmens überprüft und in der Adressleiste des Browsers angezeigt wird. Ein Wildcard SSL-Zertifikat ist ideal, wenn der Online-Shop mehrere Subdomains hat, da es alle Subdomains mit nur einem Zertifikat absichert. Es ist auch ratsam, ein Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle zu erwerben, um das Vertrauen der Kunden zu stärken. **
-
Wie installiere ich ein SSL-Zertifikat auf meiner Webseite?
Um ein SSL-Zertifikat auf deiner Webseite zu installieren, musst du zunächst das Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle erwerben. Anschließend musst du das Zertifikat auf deinem Webserver installieren, indem du die entsprechenden Konfigurationseinstellungen anpasst. Nach der Installation solltest du sicherstellen, dass deine Webseite über HTTPS erreichbar ist und das SSL-Zertifikat ordnungsgemäß funktioniert. **
-
Ist der Ploudos Server 247 offen?
Ja, der Ploudos Server ist rund um die Uhr geöffnet und steht Spielern zur Verfügung. **
-
Wie erstelle ich ein SSL-Zertifikat für meine Website? Wo kann ich ein kostenloses SSL-Zertifikat für meine Webseite erhalten?
Ein SSL-Zertifikat für deine Website kannst du bei verschiedenen Zertifizierungsstellen kaufen oder auch kostenlos von Anbietern wie Let's Encrypt erhalten. Um ein SSL-Zertifikat zu erstellen, musst du einen CSR (Certificate Signing Request) generieren, diesen bei der Zertifizierungsstelle einreichen und das Zertifikat auf deinem Server installieren. Stelle sicher, dass deine Website nach der Installation des SSL-Zertifikats über HTTPS erreichbar ist. **
Ähnliche Suchbegriffe für Offen
-
Caluma Magn. Vorschaltgerät offen 315 W - 315 (offen)Caluma Magnetisches Vorschaltgerät offen 315 WGeeignet für 315 W HPS & MH-Lampen. Das Gerät ist sehr leise und verfügt über einen Überspannungsschutz. Eine Strecke von bis zu 25 Meter kann bis zum Leuchtmittel überbrückt werden.17,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
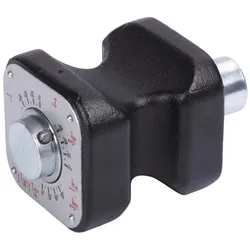
ROTHENBERGER Seitenform ohne Gradmesseinteilung offen, ROBULL E/ME - 57983ROTHENBERGER Seitenform ohne Gradmesseinteilung offen, ROBULL E/MESeitenform zum Biegen von Stahlrohren mit dem ROBULL Typ E/ ME Die Seitenform ohne Gradmesseinteilung ist ein Zubehörteil für den ROBULL Typ E/ ME können Installateure aus dem Sanitär-/Heizungshandwerk Stahlrohre nach DIN EN 10255 bis 90° biegen. Deine Vorteile: Stabile Seitenformen für eine lange LebensdauerPassend für ROBULL Typ E/ ME mit offenem Biegerahmen248,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
ROTHENBERGER Seitenform mit Gradmesseinteilung offen, ROBULL E/ME - 775004000ROTHENBERGER Seitenform mit Gradmesseinteilung offen, ROBULL E/MESeitenform zum Biegen von Stahlrohren mit dem ROBULL Typ E/ ME Die Seitenform mit Gradmesseinteilung, offen ist ein Zubehörteil für den ROBULL Typ E/ ME können Installateure aus dem Sanitär-/Heizungshandwerk Stahlrohre nach DIN EN 10255 bis 90° biegen. Deine Vorteile: Stabile Seitenformen für eine lange LebensdauerPassend für ROBULL Typ E/ ME230,59 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie bekomme ich ein SSL-Zertifikat für eine Domain und alle Ports?
Um ein SSL-Zertifikat für eine Domain und alle Ports zu erhalten, musst du zuerst ein Zertifikat bei einer Zertifizierungsstelle (CA) beantragen. Du kannst entweder ein kostenpflichtiges Zertifikat erwerben oder ein kostenloses Zertifikat von einer CA wie Let's Encrypt erhalten. Sobald du das Zertifikat erhalten hast, musst du es auf deinem Server installieren und konfigurieren, um es für alle Ports zu verwenden. **
-
Welche E-Mail wurde beim Online-Shop falsch angegeben?
Es tut mir leid, aber ich habe keinen Zugriff auf die Informationen zu deiner Frage. Du müsstest dich direkt an den Online-Shop wenden, um herauszufinden, welche E-Mail falsch angegeben wurde. **
-
Wie kann ich einen Homelab-Server mit einem SSL-Zertifikat ausstatten?
Um einen Homelab-Server mit einem SSL-Zertifikat auszustatten, musst du zuerst ein Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle (CA) erwerben oder ein selbstsigniertes Zertifikat erstellen. Dann musst du das Zertifikat auf deinem Server installieren und die entsprechenden Konfigurationen vornehmen, um den Server über HTTPS zu betreiben. Schließlich musst du sicherstellen, dass dein DNS-Eintrag auf die richtige IP-Adresse verweist und dass dein Router oder Firewall den HTTPS-Verkehr auf den Server weiterleitet. **
-
Ist die Online-Bestellung offen?
Das hängt von der spezifischen Website oder dem Online-Shop ab, bei dem du bestellen möchtest. Viele Online-Shops sind rund um die Uhr geöffnet und ermöglichen Bestellungen zu jeder Tages- und Nachtzeit. Es gibt jedoch auch einige Geschäfte, die bestimmte Öffnungszeiten für ihre Online-Bestellungen haben. Es ist am besten, die Website des jeweiligen Shops zu besuchen, um herauszufinden, ob die Online-Bestellung offen ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.